Estava eu configurando um server de monitoramento com nagios, e surgiu a dúvida de como ele conseguiria enviar emails para o administrador (mensagens de notificações).
Como o servidor de monitoramento não é um servidor de email registrado na zona de dns do dominio, então pesquisando no google, encontrei a alternativa de fazer relay dos email no servidor de email registrado da zona e mascarando todos os emails.
Mascarando????? Sim, pois os emails do meu servidor que sairem iriam assim no from nagios@server.dominio.com.br. E ai quando chegasse no meu servidor de email seria barrado, pois eu checo se o dominio de dns é válido. E no caso deveria chegar assim nagios@dominio.com.br.
Bom abaixo tenho a solução para o sendmail, no postfix é um pouco mais simples de configurar.
No seu arquivo .mc do sendmail adicionar :
define(`SMART_HOST', `mx.dominio.com.br')
FEATURE(allmasquerade)dnl
FEATURE(masquerade_envelope)dnl
FEATURE(masquerade_entire_domain)dnl
MASQUERADE_AS(`dominio.com.br')dnl
MAILER(local)dnl
MAILER(smtp)dnl
O procedimento de geração do arquivo sendmail.cf é diferente depende da plataforma. Abaixo está voltado para o FreeBSD.
Após essa alteração é só executar :
# make
e
# make install
e
# /etc/rc.d/sendmail restart
Pronto simples, mas eu penei um pouco pois estava configurando alguns parâmetros incorretos devido os parâmetros do sendmail de alguns versões antigas serem diferentes das novas.
Até o próximo post.
quinta-feira, junho 12, 2008

terça-feira, junho 10, 2008
Atendendo a pedidos, um post sobre segurança no Windows
Bom atendendo ao pedido do Cristiano ( hey cris kkkk), estarei mostrando o perigo de uma opção que vem habilitada no Windows XP Pro que visa digamos "facilitar a vida do usuário" .
A função AutoRun é habilatada por padrão para facilitar a visualização de arquivos em mídias removíveis.
Bom é pré-suposto que um usuário insira uma mídia e tente ler os arquivos dentro dela. O que essa função traz de inseguro quando ativa é que é um prato cheio para os worms, principalmente em Pendrives.
Mas como um worm pode se auto copiar para uma máquina ?
- Como a opção AutoRun está ativa, em um disco removível o Windowsão tentará ler e encontrar um arquivo chamado Autorun.inf dentro da mídia removível. Se ele encontrar executará seu conteúdo, e ai que os worms se espalham. E daí em diante o worm pode fazer o que quizer, e se o usuário estiver logado como usuário com privilégios administrativos, ai já era.............
Como desabilitar?
- Simples, basta abrir a opção Meu Computador, localizar a sessão Dispositivos com armazenamento removível e selecionar a Unidade de DVD/CDROM e clicar com o botão direito em Propriedades.
- Após o passo anterior é aberto as propriedades da unidade e deve-se clicar na Aba Execução Automática. Nela devemos selecionar na sessão Ações a opção "Selecionar uma ação a ser executada". E na lista abaixo deve-se escolher o item "Nenhuma ação".
- E o próximo passo é confirmar a modificação realizada clicando no botão OK.
De agora em diante o usuário deve sempre abrir o Windows Explorer e abrir a unidade referente ao seu dispositivo removível.
Pronto mais uma opção utilizada para "facilitar a vida do usuário" que traz brechas ao sistema foi desabilitada.
Até mais pessoal...
Segurança no Terminal - 1
Desabilitar o uso do CTRL+ALT+DEL
Desabilitar o CTRL+ALT+DEL no seu sistema Linux pode ser uma boa idéia, pois não permitirá que alguém pressione essa sequência de teclas e faça com que seu servidor reinicie. Isso é bom principalmente quando seu servidor Linux está no mesmo rack que um servidor com o sistema Windows, assim se evita que em algum momento você pressione CTRL+ALT+DEL no teclado do Linux pensando que é o do Windows rsrsrrsrsrsr.
Editar então :
# vim /etc/inittab
E comentar a seguinte linha
#ca:12345:ctrlaltdel:/sbin/shutdown –t1 –a –r now
Para ativar as alterações no sistema devemos reiniciar ou reiniciar o processo pai init .
# init q
Pronto tente executar a sequência de teclas CTRL+ALT+DEL e você verá que não tem mais efeito. O legal é que a linha é customizavel podendo você inserir outro comando ali no lugar de /sbin/shutdown.
até a próxima
domingo, junho 08, 2008
Teimoso por acertar um Ollie
Ahhh para aqueles que ficam me dizendo :
Ow mas vc não sabe, vc nao vai conseguir......kkkkkkkkkkkkkkk ( isso quando não é tecnologia, eu vou lá e faço e mostro para o infeliz que dá para fazer sim) Mas se tratando de skateboard os infelizes tem razão. Mas seguindo o que já uso em prática ( É com estudo que vem a sabedoria ), é com treino que vem a perfeição no skateboard de uma manobra.
Acertei um mini Ollie, e para os infelizes que não ajudam em nada, e nem sabe o que é um Ollie , vai abaixo o que é:
até mais, quem sabe sai um Ollie perfeito....
Segurança em Sistemas de Arquivos - 3
Utilização de Quotas
Ainda a questão de aplicarmos segurança a partir do sistema de arquivos, podemos utilizar o recurso de quota, pois é por meio dele que iremos controlar a utilização dos sistemas de arquivos entre todos os usuários. Assim, impediremos que um único usuário com poder de escrita em seu diretório pessoal exceda os limites físicos de espaço em um sistema de arquivos e comprometa a sua utilização pelos outros usuários. Além disso, tal procedimento ajudará bastante ter um backup de tamanho controlado.
Em sistemas Debian, devemos instalar os utilitários de administração de quotas:
# apt-get install quota quotatool
Devemos checar como está montado o ponto de montagem /home.
#mount
As quotas devem ser especificadas para partições e não para diretórios. Para isso devemos editar o arquivo /etc/fstab.
Adicionaremos na linha referente ao ponto de montagem /home as opções usrquota,grpquota
/dev/hda2 /home ext3 defaults,usrquota,grpquota 0 2
usrquota - para configurar quotas para usuários
grpquota – para configurar quotas para grupos de usuários
Em seguida devemos entrar no ponto de montagem da partição especificada, no nosso caso /home e criar 2 arquivos.
aquota.user – gerencia quotas para os usuários
aquota.group – gerencia quotas para os grupos
# cd /home
# touch aquota.user aquota.group
Devemos alterar as permissões desses arquivos de maneira que só o root tenha permissão de leitura e gravação.
# chmod 600 aquota.user
# chmod 600 aquota.group
Agora devemos remontar o sistema de arquivos para que as configurações de quota para a partição entrem em vigor. Como na maioria das vezes o sistema de arquivos estará ocupado, recomendo que salve as aplicações e reinicie o sistema.
# reboot
Quando o sistema inicializar, vamos consultar o status de quota para aquela partição.
# repquota –v –a
Vamos definir uma quota por tamanho utilizado para um usuário. Adicionaremos um usuário para testes.
# adduser teste
Agora iremos definir o quanto do sistema de arquivos cada usuário poderá utilizar. O comando para configurar quotas é o edquota.
# edquota -u teste
Definiremos uma quota para o usuário colocando um limite de 30 MB de espaço em disco e um limite máximo de 40 MB.
A quota do usuário será de 30 MB, mas ele terá um bônus de 10 MB por um determinado tempo ( chamado de Grace period ), totalizando 40 MB.
Devemos alterar a coluna soft ( limite que o usuário poderá utilizar, o limite máximo é definido na coluna hard ) inserir 30000
Na coluna hard colocamos 40000 que é o máximo.
Para consultar o status
# repquota –v –a
Consultar a quota por usuário
# quota –u teste
Para realizarmos um teste, vamos logar com o usuário teste criado e executar:
# echo teste > a ; while true ; do cat a >> b ; cat b >> a ; done
Nunca, mas nunca execute o procedimento acima como usuário root ou quando não tiver o suporte a quota ativo. O que ocorrerá é seu sistema de arquivos vai lotar, pois estamos criando 2 arquivos que ficam dando cat do seu conteudo e jogando a saida para dentro do outro arquivo, até dar erro de escrita no sistema de arquivos. Quando um sistema de arquivos lota, pode ocorrer parada de serviços de um servidor, o syslog fica doido, não sabe que faz sem ter espaço em disco.
Alguns comandos para administração das quotas:
Detalhes avançados sobre o uso das quotas nas partições:
# quotastats
Desativa a quota da partição:
# quotaoff –v /home
Ativa a quota da partição novamente:
# quotaon –v /home
A implementação de quota em um sistema de arquivos é de grande necessidade, pois você vai ficar tranquilo quanto a espaço utilizado por seus usuário dentro do servidor.
até o próximo post.
Segurança em Sistemas de Arquivos - 2
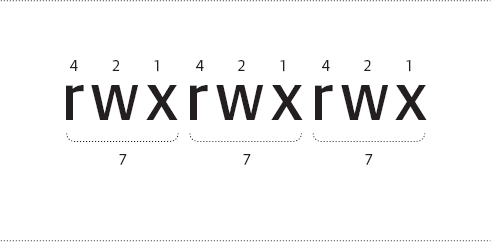
Suid Bit e Noexec
Sempre que instalamos um sistema Linux, as boas práticas de instalações nos aconselham a particionar o disco e colocar os principais diretórios em partições separadas. Isso nos proporciona uma maior segurança, pois cada partição tem sua tabela separada.
Logo, se o diretório / (raiz) está em uma partição e o /home em outra, no caso de algum problema no sistema ou até em uma reinstalação, não perderíamos as informações do diretório /home.
Podemos utilizar algumas opções de montagem de diretórios em alguns diretórios visados pelos atacantes que dificultam a execução de aplicativos.
Suid bit – A permissão de Suid bit possibilita que um determinado binário que só possa ser executado, por exemplo, pelo usuário root seja executado por qualquer outro usuário comum do sistema. Muitos binários do sistema já vem com a permissão de Suid bit, pois alguns binários que somente root pode executar precisam ser utilizados por um usuário. Exemplos clássicos desses comandos são o su, o ping, o passwd e muitos outros. Mas em uma coisa devemos pensar: será que todos esses binários que já estão com a permissão de Suid bit vão ser utilizados por meus usuários ?
Você pode perguntar qual o problema de se ter um Suid bit ativado. O problema pode ser muito grande se um cracker souber aproveitá-lo, explorando vulnerabilidades conhecidas para conseguir uma Shell de root.
O ideal que um administrador deve fazer é retirar todas as permissões de Suid bit do sistema e depois setar essas permissões somente para os binários que julgamos fundamentais para um usuário. Mas devemos nos atentar que existem casos diferentes, pois um caso pode ser aplicado em um servidor firewall e não ser aplicado em um servidor de email.
Exemplo: O comando ping que pode ser executado por qualquer usuário do sistema por causa do Suid bit ativado.
ls –l /bin/ping
-rwsr-xr-x
A flag s nas permissões do usuário dono do arquivo representa o Suid bit ativado.
Assim um usuário sem privilégios pode executar o comando ping, mas se retirarmos a permissão de execução suid bit desse binário, somente o dono desse binário poderá executar.
Para checar todos os binários que tem permissões Suid bit ativo:
find / -perm -4000 > /tmp/suidbit
O número 4000 representa a permissão de Suid bit, sendo que os três zeros são as permissões padrões do sistema ( 0 para usuário, 0 para grupo e 0 para outros), e o 4 representa a permissão Suid bit.
Podemos analisar os binários no arquivo de saída e ver quais podem ficar com o Suid bit ativo.
Para retirar a permissão de Suid bit de todos os binários do sistema:
chmod –s –Rv /
s – retira a permissão de Suid bit
R – é recursivo, do / para baixo
v – é o modo verbose
Para ativar o Suid bit em binários que sabemos que é preciso:
chmod +s /bin/ping
ls –l /bin/ping
Podemos fazer outra implementação de segurança mas se tratando de permissões dentro do volume montado.
Usando a opção noexec em uma partição quando ela é montada impossibilitamos a execução de qualquer binário ou arquivo executável dentro dessa partição.
Essa opção pode ser aplicada a todos os diretórios, mas clássico exemplo é aplicá-la aos diretórios /home e /tmp. Crackers podem se aproveitar do diretório /tmp, onde por padrão qualquer usuário pode introduzir backdoors ou qualquer outro programa malicioso para ter um acesso completo ao sistema.
Isso é configurado no arquivo /etc/fstab.
Também podemos ativar com o sistema em execução:
mount –o remount,rw,noexec /home
Mas temos que analisar alguns pontos, quanto mais segurança implementamos no sistema, menos riscos corremos mas temos pouca flexibilidade de se trabalhar dentro do sistema.
Em alguns casos o suidbit,noexec devem ser usados mas em outros não, isso deve ser analisado muito bem pelo administraodor de redes.
até o próximo post.
Segurança em Sistemas de Arquivos - 1
Permissão de arquivos
A segurança dos servidores é obtida a partir de um conjunto de elementos que precisam ser analisados atentamente. A definição das permissões de acesso aos arquivos do servidor é algo fundamental, pois é a partir daí que definimos quais usuários ou processos acessam o “quê”.
Os arquivos /etc/passwd e /etc/shadow costumam ser os principais alvos de ataques. Estes arquivos armazenam informações sobre as contas de usuários (diretório home, Shell, etc) e respectivamente. As informações da conta são armazenadas em passwd e as senhas em shadow (formato md5).
Ter acesso ao /etc/shadow não implica em necessariamente em conhecer as senhas de todos os usuários cadastrados. No entanto, é possível obter as senhas caso o “usuário” (conta) utilizado no ataque possua permissão de leitura em /etc/shadow – utilizando ferramentas de força bruta ou dicionários, como John The Ripper.
Para dificultar a ação deste tipo de ataque devemos restringir a permissão de escrita ao arquivo /etc/passwd, de forma que apenas o administrador possa adicionar, modificar ou remover contas de usuários.
Atualmente, as distribuições do Linux não armazenam as senhas neste arquivo, mas sim em shadow . Portanto, o usuário configurado como dono deste arquivo deve corresponder ao root, sendo este o único com permissão de leitura.
Para verificar as permissões:
ls –l /etc/passwd
-rw- r-- r-- 1 root ..... /etc/passwd
Usuário Grupo Outros
ls –l /etc/shadow
-r-- --- --- 1 root .... /etc/shadow
Ajustando as permissões ( se necessário )
chmod 600 /etc/passwd
chmod 600 /etc/shadow
Os ajustes de permissão são importantes porque inviabilizam diferentes tipos de ataque. Suponhamos que exista um erro crítico de programação em um site hospedado em um servidor de Web Apache e este erro possibilite a leitura do sistema de arquivos do servidor.
Como o serviço Apache executa com permissão de usuário comum, a leitura do arquivo /etc/shadow e /etc/passwd não será permitida, pois apenas o usuário root possui permissão de leitura.
até a próxima.
A experiência de Docente
Umas das coisas mais maravilhosas em se trabalhar com tecnologia é ter seu trabalho reconhecido por seu amigos e a sociedade.
Recebi um convite para ser Docente Convidado em Gerência em Redes Linux e Segurança em Redes Linux da Instituiçao Educacional Senac de Araçatuba. Se você está lendo isso é porque aceitei e conclui o desafio, sim desafio, um grande desafio.
No dia que recebi a proposta eu pensei comigo mesmo. Eu ministrando aulas, vixi ah não sei se vejo eu fazendo isso. Pensei um pouco, perguntei para alguns amigos de serviço o que eles achavam, e decidi encarar o leão heehhe.
Eu já estudei nessa instituiçao por 2 e meios ( 2 cursos ), e então já sabia como era o ambiente. E ainda tive a sorte de:
O Coordenador de todos os cursos do Senac foi meu professor ( Luis)
O Coordenador do Curso em questão ( T.I.) foi meu professor ( Marim )
E com a ajuda de Fernando ( foi também professor, com quem tenho contato até hoje) e Dante ( um das pessoas que conheci que sempre me dá dicas na área de tecnologia), me ajudaram dando dicas de como agir diante dos alunos.
Tive pouco tempo para preparar as aulas, pois foi em cima da hora o convite e estava com receio de falar e começar com os ééééééé então neh hehehhe.
O Primeiro dia:
O primeiro dia foi até legal, o Fernando me ensinou a tecnica de quebrar o gelo. Bom como eu estava com receio, frio na barriga ele me disse:
- Cara, nada mais justo que passar o friozinho da barriga para eles, também hehhehe. A técnica se inicia fazendo que eles se apresentem ( nome, trabalho, o porque do curso ) ai já sai umas piadinhas.
Mas o que me deixou muito a vontade foi poder falar do que eu faço no dia a dia, assim era a experiência técnica que me ajudava.
Sei que teve dias que comecei a explicação de algumas tecnologias e eles não entendiam, ou entendiam assim por cima, e eu voltava, mas um desconto neh, não sou docente profissional ainda, mas a força de vontade de melhorar prevalece.
Foram algumas noites em claro, preparando aulas. Isso mesmo 3 horas da manhã eu lá preparando aula. E também alguns finais de semana e feriados.
Mas uma experiência e tanto para mim, muitos pensaram que eu não concluiria, mas outros me deram força para continuar. Não vou citar os nomes pois cada um sabe o que fez para ajudar.
Conclusão além do dinheiro no bolso hehehhehehehe, mais uma experiência para o curriculum.
Valeu a pena.
Script Script ehhhhh Shell Script
Adiviem quem era do Docente...............
Ahhh ele mesmo o cara do Shell Script:
Analista de Sistemas, Pós Graduado em Informatica pelo IBAM, Engenheiro de Produção da UFRJ e professor Universitário. Trabalha com Unix desde 1980 ( é tempo para caramba ), quanto fez parte da equipe que desenvolveu o SOX, sistema operacional Unix-Like da Cobra Computadores. Obs um dos primeiros Unix desenvolvidos.
Julio Cezar Neves
Foram 2 finais de semana ( Sabado e Domingo das 09:00 - 18:00 ), corrido, pois eu tinha que sair do interiorsão ( Araçatuba ) na Sexta a noite e viajar de madruga para chegar em Sampa as 06:30 da manhã. E depois ir para o curso, morrreeeeeeendo de sono ( não dá para durmir em busão hehehhe ).
Como diz a música do Rappa ( Andando de minhoca de metal que entorta as ruas heheh ), chegava na casa da minha irmã para tomar um café rápido e ir para o curso.
Eu ficava na base do café o dia todo, mas a aula do Julio era muito boa, eram raras as vezes que o sono batia.
O cara é o cara mesmo, sabe tudo de unix e shell, não me arrependo de perder 2 finais de semana para ficar vendo #!/bin/bash sed, uniq, test, if, for etc.
Mas não posso deixar de falar do Coffe Break, cheio de salgadinhos, bolacha, suco, café, nossa tava esquentando o cérebro mas a barriga estava em dia hehehhe.
O mais legal que no ultimo dia teve um chopps em frente a 4Linux, em um hotel, não vou colocar o nome dele, tava caro a hospedagem hehhehe.
Abaixo está o autográfo que o cara me deu no Livro Programação em Shell Linux ( Sexta edição ) escrito por ele mesmo.

Bom o legal que o curso abriu a mente referente a programação em shell tanto em unix e linux, pois uso muito eles no dia a dia de analista de sistemas de redes.
Bom pessoal vou indo nessa até o próximo post.
2 anos sem blogar nada
Como tempo passa ......
A alguns posts anteriores para esse post tem uma diferença de anos. Quantas coisas não aconteceu
em 2 anos. O legal que sobrou um tempinho para escrever..
Mas estamos ai na atividade.
A alguns posts anteriores para esse post tem uma diferença de anos. Quantas coisas não aconteceu
em 2 anos. O legal que sobrou um tempinho para escrever..
Mas estamos ai na atividade.
sábado, setembro 23, 2006
Cluster com FreeBSD

Bom galera, essa semana tive sucesso em mais um dos meus testes. Realizei a configuração de um Cluster com FreeBSD, onde a máquina Mestre, sedia um kernel customizado para os Nós da rede que iniciavam o mesmo pela rede.
O cenário é o seguinte:
Mestre :Máquina com FreeBSD, onde ela possui 2 instalações do S.O. e configurado como servidor de DHCP que passava as informações de boot pela rede as máquinas nós.
Nós: Máquina que somente precisavam ter memória, processador e placa de rede que inicia-se um S.O. pela rede.
A idéia é a seguinte, com a máquina mestre configurada, os nós eram ligados e a placa de rede procurava um servidor de DHCP para lhe dar informações de boot pela rede. Quando encontrava recebia um IP, e informações para carregar o Kernel que estava no HD da máquina Mestre. Então a máquina Nós carrega em memória o S.O. e após a inicialização, eram adcionados ao Cluster pela biblioteca PVM.
Foi uma aventura e tanto, onde perdi um tempo mas me trouxe satisfação e ainda estou projeto de mostrar o funcionamento na faculdade que curso.
Até mais pessoal.
sábado, setembro 16, 2006
Postfix TUNADO
 Bom gente, depois de uma inatividade considerável, estou hoje postando algo de muito interesse de colegas adms de redes que administram servidores de email.
Quando se fala de MTA vem vários nomes famosos (SendMail,Postfix,Exim,Qmail), mas nada de falar bem ou falar mal se você nunca usou. Meu primeiro server de email que coloquei em produção rodava e roda ainda o MTA Postfix ( o mais estável e robusto na minha opinião ), com dominios virtuais com base no MySQL e Cyrus SASL, SA,ClamAV e etc.
Problemas com lentidão em entregas de mensagens não ocorrem com ele, sendo que o mesmo possui trafego alto de mensagem ( média diária de 5.000 ) e pior a maioria com anexos. Sei que não são tantas mensagens como o Terra costuma trabalhar, pois os servers do Terra usam o MTA Postfix.
Essa semana migrei um servidor com Sendmail para Postfix, e deixei ele meio tunado para melhor ver seu poder de arranque no envio de mensagens. Foi como de 0 à 100 em 10 segs em uma ferrari. Senti o poder dele nas minhas mãos, e ele trabalhando com o amavisd-new que se encarrega de interagir com o SA e ClamAV.
Fiquei impressionado com o poder deste MTA, vendo que o substituido SendMail está ultrapassado, cheio de remendos e sem rumo, e não conseguia dar conta do trabalho.
Posso criticar o SendMail pois usei ele e mesmo com parâmetros de performance não resolveu o problema, foi preciso migrar para outro MTA.
domingo, setembro 03, 2006
Vandalismo com auxilio digital
Bom gente, há algumas semanas venho acompanhando o caso da briga entre a justiça brasileira com a Google Brasil referente aos dados de acesso de comunidades e usuários considerados ilegais do famoso site de relacionamento Orkut da Google Inc. Bom nem vou descrever os acontecimentos, mas o que aconte que fico encomodado com esses " com tempo " fazem para acabar com as coisas boas.
Também sou usuário do site, e sempre vejo centenas de mensagens com links que direcionam para arquivos executáveis que ficam em servidores invadidos para esse propósito, no caso de roubar dados dos usuários, ou mesmo se apossar dos perfis dos usuários.
A minha visão da situação é a seguinte:
Tá uma ZONA!
O pessoal do Google Inc. deve logo pelas semanas a frente entregar os dados solicitados a justiça brasileira para investigação. Mas o que acontece é o seguinte, está sendo violado o termo de Privacidade do Usuário. "Privacidade" o que é isto, vcs acham que ninguém monitora nada nesse mundo? Eu dúvido se o cara da Casa Branca não tem seus farejadores em backbones por ai! Mas o que acontece com o Orkut é um vandalismo, coisa que poderia ser pelo menos aliviada via programação. Há muitas formas de implementar segurança via desenvolvimento, mesmo quando não se sabe de onde vem a informação que está sendo inserida nos bancos de dados da empresa.
Acho que é uma falha dos desenvolvedores do Orkut, pois muita coisa poderia ser bloqueada com recursos já existentes.
Fico indignado com tudo isto, pois são uns " com tempo " que querem se dar bem pensando que estão fazendo algo revolucionário. Invadindo " perfis ", eles poderiam usar o tempo perdido para isto ,para algo de util, como pensar em melhorar a segurança do próprio site e repassar as idéias aos desenvolvedores do site.
domingo, agosto 13, 2006
o html é tunado pois a M$ não segue padrões
Bom depois de postar neste blog a noticia do crash do IE (IEca), meu amigo Auxiliar, me avisou que o código da página que gera o erro está em conforme com a W3C (Orgão que regulamenta os padrões para WebDesigner). O IE deixa de seguir padrões que é obrigatório por todos os browsers hoje desenvolvidos, para que os sites sejam compativeis com qualquer browser. E quem perde com isto é o usuário, segue as palavras do meu amigo:
"Se fosse preciso manter um site para user do IECA, precisará usar alguns "HACKS" que significa mais códigos e muitos códigos para contornar as falha do aplicativo!"
Isto já diz tudo, todos os browsers seguem em maioria os padrões da W3C, e porque a M$ deixa? Monopólio?
"Se fosse preciso manter um site para user do IECA, precisará usar alguns "HACKS" que significa mais códigos e muitos códigos para contornar as falha do aplicativo!"
Isto já diz tudo, todos os browsers seguem em maioria os padrões da W3C, e porque a M$ deixa? Monopólio?
Crash no Internet Explorer (html tunado)
Eram 00:47 numa noite de sabado , e tinha chegado da rua, meio transtornado por alguns assuntos, mas deixa para lá, um amigo meu me pergunta nesse horário se eu mexia com html, ai falei para ele, cara olha a hora, tem como deixar para amanhã de manhã? Mas o cara me adiantou, que havia um bug no IE que causava crash no código carregado em memória.
Bom como eu não uso windows, e ele adiantou o teste para mim, e dá um verdadeiro crash mesmo hehehe. E com as últimas atualizações de segurança dele.
É o IE é uma IEca mesmo, a causa do crash é o seguinte, vc precisa executar um código em html, (html isto mesmo, não é nenhum javascript não, é html), que passa alguns parâmetros loucos para o IE executar e ele fica louco.
Acessem o link e façam o teste http://www.revolucao.etc.br/artigos/ieca.html .
Depois desta abandona, Firefox ou Opera é o mais recomendável para os usuários de Windows.
sábado, agosto 12, 2006
Minha própria Distribuição Linux
Bom gente, por todos esses anos venho convivendo com o Sistema Operacional Linux. A vida ficou mais louca após eu começar a memorizar centenas de comandos e suas flags, a ler dezenas de artigos por dia e ainda a praticar a maioria do que via sobre linux. Mais sempre me senti pressionado pelos colegas de profissão em saber mais do que devia, pois eu não paro de falar em Linux,FreeBSD etc, e nessa história de escrever artigos e ajudar a comunidade, resolvi eu mesmo começar a desenvolver minha própria distribuição linux do zero.
Estou seguindo o material do LFS que é muito intuitivo e visa desenvolver uma distribuição linux bem básica, mas funcional. Essa é minha idéia no presente, não espero gravar em cd para distribuir, mas sim aprender a fundo mais ainda o funcionamento deste Sistema Operacional poderoso.
Estou seguindo o material do LFS que é muito intuitivo e visa desenvolver uma distribuição linux bem básica, mas funcional. Essa é minha idéia no presente, não espero gravar em cd para distribuir, mas sim aprender a fundo mais ainda o funcionamento deste Sistema Operacional poderoso.
terça-feira, agosto 08, 2006
Sempre tem alguém do Java
Sempre tem alguém do Java que fica louco ao ver alguém falando do .NET. Bom uma resposta rápida para os Javalinos de plantão, "quantas linguagens o suposto Java pode compilar em seu framework?"
Essa pergunta é para um grande amigo meu Fábio Ribeiro, muita gente conhece ele como Auxiliar, que hoje roda OpenBSD em sua máquina e está tentando compilar o Java na máquina, pois o OpenBSD não tráz o Java nativo. Bem que avisei ele para rodar o FreeBSD, mas como sempre ele faz tudo ao contrário, se eu dizer para ele usar o Apache, ele vai dar um jeito de rodar o Tux.
Brincadeiras a parte, mas o cara é o cara....
domingo, agosto 06, 2006
Relato do Upgrade do Ubuntu Dapper para o Edgy
Domingão em casa resolvi fazer um upgrade de versão do Ubuntu. Hoje a versão estável como todos sabem é a Dapper, mas como eu sou meio teimoso e gosto de testar as coisas, simplesmente fiz o que muita gente deixará para fazer há um mês antes do lançamento do Ubuntu Edgy.
Simplesmente realizei :
#vi /etc/apt/source.list
:%s/dapper/edgy/g
:wq
#apt-get update ; apt-get -y dist-upgrade ; reboot
É como nada é perfeito tive alguns problemas com o Xorg. Tive que executar após a inicialização mal sucedida do mesmo:
#apt-get -y install xserver-xorg
Fora o usplash que ficou muito esquisito, tive que instalar o usplash do xfce, e ainda o X demora bastanste para carregar. É coisas que serão solucionadas nos próximos updates.
Arranhando o Mono
A 1 ano atraz, conheci o Mono, um framework capaz de desenvolver e executar aplicações .NET cliente-servidor no Linux,Unix,Windows,Mac OS X. Isto mesmo indo direto ao assunto, eu desenvolvo uma aplicação com mono em C#.NET no FreeBSD, e gero o executável que roda em qualquer outro Sistema Operacional citado acima sem alteração no código e sem emulação.
A 1 ano atraz , eu trabalhava numa empresa que está migrando seu sistema ERP, e usando o VB.NET e ASP.NET. Cheguei a testar o mono num Slackware, e até rodar alguma coisa do VB.NET só que o compilador basic na epóca estava fraco, e como quase tudo estava sendo desenvolvido em VB.NET, não daria para parar e começar a desenvolver em C#.NET.
Essa semana passada vi novamente o mono, mais feroz do que nunca e com a possibilidade de usar o MonoDevelop (o nosso Visual Studio Free), e como na faculdade tudo é está para o OO (Orientação a Objetos), estou voltando a arranhar o Mono com a linguagem C# totalmente orientada a objetos.
Sensacionalimo do Ubuntu
Faz tempo que venho acompanhando o Projeto Ubuntu (www.ubuntulinux.org), até mesmo após te ter visto um colega de trabalho usando, resolvi testar. Cheguei ao ponto de tirar o "Slackware", é gente tirei o Slackware mesmo da minha máquina, para dar vez ao Ubuntu, que vinha comendo quieto, por várias anos.
A primeira vista foi bem intuitiva, tudo automático, mas o que mais me chamou atenção durante os testes, com o Live-CD foi achar minha placa Wireless SWL-2300P e instalar, coisa que com o Slackware foi na mão mesmo (./configure ; make ; make install).
Comecei até a ajudar o pessoal nas salas de chat da Freenode (#ubuntu-br). Fiquei madrugadas ajudando pessoal com dúvida em configurar seu ubuntu.
Depois de alguns meses usando o Ubuntu Breezy, veio o Dapper Beta, chamando muita atenção de ser mais fácil ainda. Mas uma coisa me deixou com raiva, o que era bom ficou perfeito, e o Slogan do Ubuntu acrescentou fortemente a usabilidade do Sistema Operacional Ubuntu Linux para plataforma de Servidores.
Pelo que vejo entre amigos de T.I., Sistema Operacinal Linux para servidores, é uma salada. Eu mesmo curto usar o Slackware,SuSe,Red Hat e do mundo BSD o OpenBSD e FreeBSD alias qualquer linux hoje em dia. Mas o que acontece um dos caras mais ricos do mundo "o fundador do Ubuntu, Mark Shuttleworth" quer que o ubuntu ultrapasse as barreiras dos Desktop e chegue aos Servidores.
Quase ironicamente vejo isto como na minha opinião como grande avanço para uma distribuição, mas por outro lado vejo a mídia falando demais. Estava lendo o "Br-linux" e vi um post dizendo que o Ubuntu trará o fim da Red Hat (risos). Essa foi boa, fim da Red Hat, uma das maiores empresas do mundo em relação a T.I., acho que a midia fala demais de deixa um ar de sensacionalismo do Ubuntu por parte dela, por achar tudo muito fácil.
Prefiro usar um Slackware do que um Ubuntu da vida num servidor, mas prefiro o Ubuntu como Desktop.
Assinar:
Postagens (Atom)
